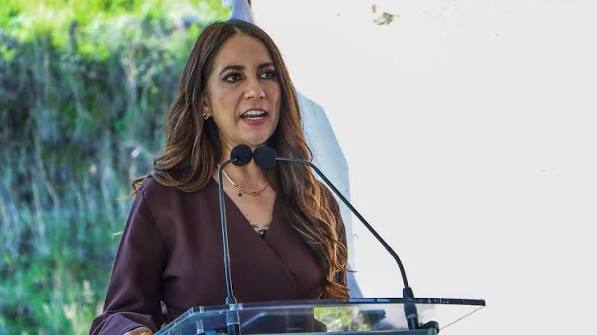
La gobernadora Libia Dennise García reconoció que existen diferencias en la protección informática de las dependencias estatales. Tras diversos incidentes, el Gobierno busca reforzar la seguridad de sus sistemas y los datos personales de la ciudadanía.
GUANAJUATO, GTO.– Los ataques informáticos se han convertido en un desafío para el Gobierno de Guanajuato. Después de una serie de incidentes que involucraron a dependencias encargadas de seguridad, salud, educación y recaudación, la gobernadora Libia Dennise García Muñoz Ledo reconoció que los sistemas estatales siguen expuestos a intentos de vulneración.
El problema no se limita a los ataques externos. La mandataria también admitió que no todas las oficinas gubernamentales cuentan con el mismo nivel de protección digital, una diferencia que su administración busca corregir.
Las declaraciones, recogidas por el periódico AM este 12 de octubre, ocurren mientras continúa la investigación de un incidente informático en el Servicio de Administración Tributaria del Estado de Guanajuato (SATEG).
Dependencias tienen distintos niveles de protección
Aunque algunas instituciones estatales han incorporado tecnología más avanzada para proteger su información, otras presentan rezagos en materia de ciberseguridad.
La gobernadora reconoció que las amenazas evolucionan constantemente y que ninguna infraestructura informática está completamente libre de riesgos.
Ante este panorama, señaló que una de las prioridades de su administración es homologar los mecanismos de protección entre secretarías y organismos estatales.
El objetivo, explicó, es fortalecer la seguridad de los sistemas y proteger especialmente la información personal de los ciudadanos.
Sin embargo, hasta la información disponible, no se ha detallado públicamente un calendario para implementar estas mejoras en todas las dependencias.
Datos de 6,636 policías fueron extraídos
Uno de los incidentes más delicados ocurrió en abril de 2026, cuando la Secretaría de Seguridad y Paz confirmó un acceso no autorizado a una plataforma administrativa.
Según los antecedentes documentados por AM, la vulneración permitió extraer información de 6 mil 636 elementos de las Fuerzas de Seguridad Pública del Estado (FSPE).
Entre los datos comprometidos se encontraban expedientes, fotografías y domicilios.
El incidente fue relacionado con el uso de credenciales que no cumplían los estándares de seguridad necesarios.
La exposición de información de personal policial representa un riesgo particular debido a la naturaleza de sus funciones y al carácter sensible de sus datos.
SATEG mantiene 147 kioscos suspendidos
Otro de los casos recientes involucra al Servicio de Administración Tributaria del Estado de Guanajuato.
Desde el 2 de octubre permanecen suspendidos los servicios de 147 kioscos del SATEG, mientras se revisan las condiciones de seguridad informática.
El Gobierno estatal informó el 9 de octubre que las investigaciones continuaban, aunque no se había determinado si el incidente provocó la extracción de información de contribuyentes.
Por lo tanto, no existe confirmación pública de que los datos personales de los usuarios hayan sido robados en este caso.
La suspensión de los kioscos muestra que un incidente informático también puede afectar la continuidad de los servicios públicos, incluso antes de que se establezca el alcance de una posible filtración.
Fiscalía, Salud y Educación también enfrentaron incidentes
Los antecedentes de seguridad informática en Guanajuato incluyen otros episodios que han generado preocupación.
En noviembre de 2025, la Fiscalía General del Estado reconoció una intrusión que comprometió aproximadamente el 1.7% de sus equipos institucionales, después de que un grupo de atacantes afirmara haber obtenido información de sus sistemas.
En febrero de 2026 surgió una nueva denuncia sobre una posible exposición de expedientes relacionados con violencia contra las mujeres. La Fiscalía investigó el señalamiento, pero posteriormente negó que hubiera ocurrido un segundo hackeo.
Durante abril, la Secretaría de Salud también reconoció un acceso no autorizado a uno de sus sistemas, en medio de reportes sobre la posible exposición de expedientes médicos.
En agosto, la Secretaría de Educación de Guanajuato enfrentó señalamientos sobre una presunta filtración de datos de más de 95 mil trabajadores. La dependencia negó un hackeo y explicó que se había utilizado una credencial previamente comprometida para acceder sin autorización.
Estos antecedentes muestran distintos tipos de incidentes y denuncias. No todos fueron confirmados como robos de información ni tuvieron el mismo alcance.
¿Quién está detrás de los ataques?
Libia Dennise García informó que las autoridades mantienen comunicación con la Fiscalía General del Estado para dar seguimiento a las investigaciones.
De acuerdo con sus declaraciones, existen distintas líneas de investigación para determinar responsabilidades.
No obstante, hasta el momento no se han informado públicamente conclusiones definitivas que permitan identificar a los responsables de todos los incidentes.
La mandataria sostuvo que, cuando se detectan vulneraciones o posibles accesos ilegales, se presentan las denuncias correspondientes.
Proteger los datos será el siguiente reto
La ciberseguridad gubernamental va más allá de impedir que alguien ingrese ilegalmente a un sistema.
También implica proteger expedientes médicos, domicilios, información fiscal, datos laborales y registros de seguridad pública que las instituciones administran.
Para Guanajuato, el desafío será reducir las diferencias tecnológicas entre dependencias, fortalecer los controles de acceso y establecer mecanismos de respuesta ante incidentes.
La intención anunciada por el Gobierno estatal es avanzar hacia estándares de protección más uniformes.
Sin embargo, el alcance de estas medidas deberá evaluarse a partir de su implementación y de los resultados que las autoridades hagan públicos.
La pregunta pendiente es cómo garantizar que la información confiada por los ciudadanos a las instituciones permanezca protegida, incluso cuando los intentos de ataque continúen.
Aún no hay comentarios, ¡añada su voz abajo!